Autor: icextractor

  • LPC1823JBD144: 512 KB Code-Flash aus dem LQFP144 auslesen

    Der LPC1823JBD144 gehört zur LPC18xx-Familie von NXP: ein Cortex-M3-Kern mit bis zu 180 MHz, 512 KB Code-Flash, 104 KB SRAM und 16 KB EEPROM im LQFP144-Gehäuse (20 × 20 × 1,45 mm). Mit 83 I/O-Pins, zwei CAN-Controllern und High-Speed-USB mit OTG prädestiniert ihn für Anwendungen, in denen eine Steuerung mehrere Protokolle gleichzeitig bedienen muss – Industriesteuerungen, Zählern und Klimatechnikgeräten.

    Verliert eine solche Anlage ihre Firmware, wird der Baustein selbst zur letzten verlässlichen Quelle. Wir lesen den LPC1823JBD144 aus geschützten Bausteinen aus und übergeben eine verifizierte Image-Datei.

    Peripherie und der Unterschied zum LPC1837

    Das LQFP144-Gehäuse bringt eine breite Peripherie mit: zwei CAN-Controller, vier 550-UARTs und drei USARTs, zwei SPI/SSP-Schnittstellen samt Quad-SPI-Flash-Interface (SPIFI), zwei I²C-Busse – einer davon Fast-mode Plus – zwei I²S-Schnittstellen sowie High-Speed-USB mit OTG und integriertem PHY. Zwei 10-Bit-A/D-Wandler mit insgesamt acht Kanälen und ein 10-Bit-D/A-Wandler ergänzen die Analogseite.

    Der Vergleich zum LPC1837 lohnt sich, denn beide Teile tragen denselben Kern, unterscheiden sich aber in zwei für den Praktiker relevanten Punkten:

    • Ethernet: Der LPC1823JBD144 ist die Variante ohne Ethernet-MAC. Wer in einem Altgerät eine Ethernet-Schnittstelle vorfindet, hat nicht diesen Baustein verbaut – ein Umstand, der die Zuordnung vor jeder Analyse klärt.
    • Speicher: 512 KB Flash bei 104 KB SRAM stehen beim LPC1837 1 MB Flash bei 136 KB SRAM gegenüber.

    Wo der Leseschutz sitzt: CRP auf dem NXP-LPC18xx

    NXP schützt die LPC18xx-Familie über die Code Read Protection (CRP). Der CRP-Wert ist ein 32-Bit-Wort an der festen Adresse 0x1A0002FC (Flash-Bank 0) beziehungsweise 0x1B0002FC (Bank 1). Der Bootloader prüft ihn bei jedem Reset; eine Änderung wird erst nach einem Spannungszyklus wirksam.

    Wichtig für die Bewertung: In allen CRP-Stufen ist der Flash-Inhalt gegen Auslesen geschützt. Die Stufen unterscheiden sich nicht darin, ob gelesen werden kann, sondern darin, welche Schreib- und Löschoperationen noch möglich sind:

    Stufe Muster Was zusätzlich gesperrt ist
    CRP1 0x12345678 JTAG-Zugriff gesperrt; ISP-Kommando „Read Memory” gesperrt; Sektor 0 bleibt vor Löschung geschützt, Teillöschungen sind möglich
    CRP2 0x87654321 zusätzlich „Write to RAM” und „Copy RAM to Flash” gesperrt; nur noch vollständiges Löschen erlaubt
    CRP3 0x43218765 zusätzlich ISP-Einstieg über P2_7 auf LOW gesperrt, sofern gültiger Benutzercode in Sektor 0 liegt
    NO_ISP 0x4E697370 ISP-Anforderung über den P2_7-Pin gesperrt

    In-System-Programming (IAP) bleibt von der CRP nicht betroffen – der entscheidende Unterschied zwischen einer Sperre, die man umgehen muss, und einer, die den Baustein dauerhaft unbrauchbar macht. CRP3 wird von NXP ausdrücklich als irreversibel eingestuft: Eine spätere Werksprüfung ist dann nicht mehr möglich.

    Welche Stufe im konkreten LPC1823JBD144 gesetzt ist, ermitteln wir vor dem Auftrag und dokumentieren den Befund im Übergabebericht, damit der Schutz auf einem Ersatzbaustein wiederhergestellt werden kann.

    Speicheraufbau

    Im LPC1823JBD144 sind vier Bereiche zu unterscheiden:

    • 512 KB Code-Flash, als Dual-Bank-Speicher organisiert – die getrennten Bänke erlauben ein Programmieren im laufenden Betrieb
    • 104 KB SRAM für Code- und Laufzeitdaten
    • 16 KB EEPROM für Parameter, die ohne Flash-Schreibzugriff persistiert werden müssen
    • 64 KB ROM mit Boot-Code und den On-Chip-Treibern des Herstellers

    Diese Bereiche werden getrennt gelesen und getrennt archiviert. Vermischt man sie, geht die Information über den CRP-Zustand verloren und die Datei lässt sich nicht zuverlässig auf einen Ersatzchip übertragen.

    Ablauf auf der Prüf

    1. Bauteil, Gehäuse (LQFP144, 20 × 20 mm) und Versorgungsspannung (2,2 V bis 3,6 V) gegen das Datenblatt prüfen.
    2. CRP-Stufe und Bankkonfiguration ermitteln, bevor ein Lesezugriff erfolgt.
    3. Flash in Blöcken lesen; die beiden Bänke getrennt erfassen und getrennt sichern.
    4. EEPROM-Inhalt getrennt auslesen – er enthält bei Zähl- und Prüfgeräten oft die kundenspezifischen Parameter.
    5. SRAM-Schnappschuss aufnehmen, solange die Platine bestromt ist, dann zweiten Lesedurchlauf zur Prüfsummenkontrolle durchführen und Intel-HEX an den Originaladressen zusammenführen.

    Was Sie erhalten

    • Eine Intel-HEX-Datei mit dem vollständigen 512-KB-Inhalt an den originalen Adressen
    • Separate Binärdateien für Flash-Bank 0, Flash-Bank 1 und EEPROM
    • Einen Bericht mit CRP-Stufe, Speichergrößen und Hinweisen zur Wiederherstellung auf einem Ersatz-LQFP144

    Rechtlicher Hinweis: Auslesen erfolgt ausschließlich für Kunden mit Eigentumsnachweis oder schriftlicher Genehmigung des Rechteinhabers, zur Reparatur, Ersatzteilversorgung, Kompatibilitätsentwicklung oder Fehleranalyse. Keine Herstellung von Fälschungen, keine Umgehung von Lizenz- oder Zugriffsschutz.

    Machbarkeit prüfen

    Sie haben einen LPC1823JBD144 oder einen anderen Baustein der LPC18xx-Reihe? Nennen Sie uns die Typenbezeichnung und schicken Sie ein Foto von Chip und Platine – wir melden uns mit einer unverbindlichen Einschätzung zu CRP-Stufe, Aufwand und Dauer.

    → Machbarkeitsanfrage stellen (Link zum Kontaktformular / Kontaktseite)
    Verwandte Beiträge

  • R5F524T8ADFP: Firmware auslesen des Renesas RX24T im LFQFP100

    Der R5F524T8ADFP gehört zur RX24T-Familie von Renesas: ein RXv2-Kern mit 80 MHz, 128 KB Code-Flash, 16 KB Arbeitsspeicher und 8 KB Daten-Flash im LFQFP100-Gehäuse (14 × 14 × 1,7 mm, 0,5 mm Raster). Die Serie ist für den doppelten Wechselrichterbetrieb ausgelegt – zwei unabhängige Antriebe aus einem Baustein, mit Single-Precision-FPU für die inversionsabhängige Regelung. In deutschen Anlagen findet man sie in Antrieben, Pumpen und Werkzeugmaschinen, deren Steuerung heute aus dem Bestand kommt.

    Wenn die Firmware eines solchen Bausteins nicht mehr vorliegt, wird das Silizium zur Quelle. Wir lesen den R5F524T8ADFP aus geschützten Bausteinen aus und übergeben eine verifizierte Image-Datei.

    Peripherie: zwei Achsen, ein Baustein

    Der RXv2-Kern bringt die Peripherie mit, die doppelte Wechselrichtersteuerung trägt: ein 12-Bit-A/D-Wandler mit 22 Eingangskanälen in drei Einheiten, vier PGA-Kanäle (Programmable Gain Amplifier) und vier Komparatoren. Die minimale Wandlungszeit liegt bei 1,0 µs je Kanal bei 40 MHz ADCLK. Für die Strommessung im Drehstromsystem heißt das: mehrere Shunts parallel erfassen, ohne dass die Auflösung für die Regelung zu grob wird.

    Dazu kommen 28 PWM-Ausgänge, dreizehn 16-Bit-Timer, vier SPI-, drei SCI/UART- und vier I²C-Schnittstellen. Ein CAN-Controller ist bei dieser Chip-Version A nicht bestückt, ebenso wenig USB oder Ethernet – die Kommunikation läuft klassisch über UART und RS-485. Die 78 I/O-Pins erlauben eine dichte Verdrahtung von Leistungselektronik und Sensorik.

    Der ID-Code-Schutz im Option-Speicher

    Renesas schützt den RX24T über einen ID-Code im Option Setting Memory. Der Baustein vergleicht diesen Wert bei jedem Verbindungsversuch über die Debug-Schnittstelle mit dem Code, den der Debugger vorlegt; nur bei Übereinstimmung wird der Zugriff freigegeben. Der Schutz hängt also an einem konkreten Wert, der bei der Produktion hinterlegt wurde.

    Renesas sieht für den RX24T drei Schutzfunktionen vor: die ID Code Protection für den Zugriff über den seriellen Programmer, die On-Chip Debugger ID Code Protection für den Debugger und die ROM Code Protection für den Programmcode selbst. Vor jedem Auftrag prüfen wir, welche davon gesetzt sind.

    Ein praxisrelevantes Detail: Stimmt der ID-Code nicht überein, löscht ein angeschlossener Flash-Programmer den internen Flash vollständig. Ist kein ID-Code gesetzt (alle Bytes FFh), bleibt der Speicher über den Debugger lesbar, über den Flash-Programmer jedoch nicht. Die Prüfung des ID-Status gehört deshalb zwingend vor den ersten Programmiervorgang.

    Speicheraufbau

    Im R5F524T8ADFP sind vier Bereiche zu trennen:

    • 128 KB Code-Flash für das Programm
    • 16 KB Arbeitsspeicher für Laufzeitdaten
    • 8 KB Daten-Flash (E2 DataFlash) für Zählwerte und Parameter
    • Option Setting Memory mit ID-Code, Lock-Bits und Takt-Konfiguration

    Wir lesen diese Bereiche getrennt aus und archivieren sie getrennt. Besonders der Daten-Flash verdient Aufmerksamkeit: Er enthält in vielen Geräten Stundenzähler, Kalibrierwerte oder Positionsdaten, die für eine originalgetreue Inbetriebnahme relevant sind.

    Die Bestellcode-Falle bei der Ersatzbeschaffung

    Der Bestellcode der RX24T-Reihe codiert zwei entscheidende Eigenschaften:

    Code-Bestandteil Bedeutung Beispiel
    Buchstabenpaar Code-Flash-Größe T8 = 128 KB, TA = 256 KB, TC = 384 KB, TE = 512 KB
    Endung Gehäuse und Rastermaß FP = LFQFP/100/0,50 mm, FF = LQFP/80/0,65 mm, FN = LFQFP/80/0,50 mm, FM = LFQFP/64/0,5 mm

    R5F524T8ADFP und R5F524TAADFP sind beide im LFQFP100 erhältlich und damit pin-kompatibel – der T8-Typ besitzt aber nur die Hälfte des Codespeichers. Wird ein Gerät auf einen T8 umgestellt, reicht der vorhandene Code womöglich nicht in den kleineren Flash. Wir prüfen deshalb vorab, ob die gesicherte Firmware in das Zielgehäuse passt.

    Ablauf auf dem Prüfplatz

    1. Typenbezeichnung, Code-Bestandteil und Gehäuse gegen das Datenblatt prüfen (T8-Variante, LFQFP100, Versorgung 2,7 V bis 5,5 V).
    2. ID-Code-Schutz aus dem Option-Speicher auslesen und die Schutzart einordnen.
    3. Code-Flash in Blöcken lesen; Daten-Flash und Option-Speicher getrennt erfassen, RAM-Schnappschuss aufnehmen, solange die Platine bestromt ist.
    4. Zweiten Lesedurchlauf zur Prüfsummenkontrolle durchführen, Intel-HEX an den Originaladressen zusammenführen.

    Was Sie erhalten

    • Eine Intel-HEX-Datei mit dem 128-KB-Code-Flash an den Originaladressen
    • Separate Binärdateien für Code-Flash, Daten-Flash und Option-Speicher
    • Einen Bericht mit ID-Status, Daten-Flash-Inhalt, Zählwerten und Hinweisen zum Wiederaufspielen auf einen Ersatz-LFQFP100

    Rechtlicher Hinweis: Auslesen erfolgt ausschließlich für Kunden mit Eigentumsnachweis oder schriftlicher Genehmigung des Rechteinhabers, zur Reparatur, Ersatzteilversorgung, Kompatibilitätsentwicklung oder Fehleranalyse. Keine Herstellung von Fälschungen, keine Umgehung von Lizenz- oder Zugriffsschutz.

    Machbarkeit prüfen

    Sie haben einen R5F524T8ADFP oder einen anderen Baustein der RX24T-Reihe? Nennen Sie uns die Typenbezeichnung – wir prüfen daraus Code-Bestandteil, Gehäuse und den erwartbaren Aufwand.

    → Machbarkeitsanfrage stellen (Link zum Kontaktformular / Kontaktseite)

    Verwandte Beiträge

  • GD32F303CCT6: Cortex-M4-Firmware bei Ersatzbeschaffung sichern

    GD32F303CCT6: Cortex-M4-Firmware bei Ersatzbeschaffung sichern

    Der GD32F303CCT6 ist ein Cortex-M4-Baustein von GigaDevice mit FPU, 120 MHz Takt, 256 KB Flash und 48 KB RAM im LQFP48-Gehäuse. Er gehört zu einer Baureihe, die in den letzten Jahren zunehmend als Alternative zu etablierten Cortex-M4-Controllern eingesetzt wird – nicht zuletzt, weil Lieferketten und Beschaffungssituationen neue Überlegungen erzwingen.

    Genau deshalb taucht der Baustein in einem Zusammenhang auf, der für Instandhalter interessant ist: bei der Ersatzbeschaffung und Design-Migration. Wenn eine Platine auf einen GD32F303CCT6 umgestellt oder ein bestehender Baustein ersetzt werden soll, muss die Firmware verfügbar sein.

    Leistungsmerkmale und Peripherie

    Der Cortex-M4 im GD32F303CCT6 rechnet mit 120 MHz und einer Floating-Point-Unit. Das LQFP48-Gehäuse bietet eine umfangreiche Peripherie: mehrere USART, SPI und I²C, ADC und DAC, Timer für Motorsteuerung sowie USB. Damit eignet sich der Baustein für Steuerungsaufgaben, bei denen Rechenleistung und Schnittstellenvielfalt gefragt sind.

    Für das Auslesen relevant: 256 KB Flash und 48 KB RAM müssen getrennt erfasst werden, und die Taktkonfiguration – der Baustein kann aus internen oder externen Quellen takten – muss dokumentiert sein, damit die Firmware auf einem Ersatzchip korrekt startet.

    Leseschutz beim GD32F303

    GigaDevice schützt die Flash-Inhalte über Konfigurationsbits, die den Debug-Zugriff einschränken. Die Schutzlogik ähnelt der bekannter Cortex-M-Bausteine, unterscheidet sich aber in Details der Register und der Freigabe. Wir prüfen den konkreten Schutzstatus des Bausteins vorab und ordnen ihn in unsere Stufenklassifikation ein.

    Wichtig für die Praxis: Ein Baustein, der aus einer laufenden Produktion stammt, kann anders konfiguriert sein als ein Entwicklungsbaustein mit offener Debug-Schnittstelle. Wir bewerten immer den realen Zustand des vorliegenden Chips.

    Speicheraufbau

    Im GD32F303CCT6:

    • 256 KB Flash für das Programm
    • 48 KB SRAM für Laufzeitdaten
    • Option-Bytes / Konfigurationsbereich für Schutz und Boot-Einstellungen

    Diese Bereiche werden getrennt ausgelesen und archiviert. Die Übergabe erfolgt als Intel-HEX-Datei, die alle Bereiche an den echten Adressen zusammenführt, plus separate Binärdateien.

    Wann Firmware sichern sinnvoll ist

    Drei Situationen kommen in der Praxis besonders oft vor:

    • Ersatzbeschaffung: Der vorhandene Baustein ist nicht mehr lieferbar, ein Nachfolger oder ein alternativer Typ soll eingesetzt werden. Die Firmware muss von der alten auf die neue Hardware übertragen werden.
    • Design-Migration: Eine Platine wird überarbeitet, der Controller bleibt funktional gleich. Ohne gesicherte Firmware lässt sich das alte Verhalten nicht reproduzieren.
    • Lieferantenwechsel: Ein zweiter Lieferant soll qualifiziert werden. Die referenzierte Firmware ist die Grundlage für den Vergleich.

    In allen drei Fällen gilt: Die Firmware sollte gesichert werden, solange der Originalchip noch funktioniert.

    Ablauf auf dem Prüfplatz

    1. Typenbezeichnung, Gehäuse (LQFP48) und Versorgungsspannung gegen das Datenblatt prüfen.
    1. Schutzstatus auslesen und klassifizieren.
    1. Flash und RAM getrennt auslesen, Konfigurationsbytes sichern.
    1. Zweiten Lesedurchlauf zur Prüfsummenkontrolle durchführen.
    1. Intel-HEX an den echten Adressen erstellen, Binärdateien je Bereich beilegen.
    1. Bericht mit Schutzstatus und Taktkonfiguration erstellen.

    Was Sie erhalten

    • Intel-HEX-Datei mit dem gesamten 256-KB-Inhalt an den originalen Adressen
    • Separate Binärdateien für Flash und Konfiguration
    • Bericht mit Schutzstatus, RAM-Größe und Hinweisen zum Wiederaufspielen auf einen Ersatz-LQFP48

    Rechtlicher Hinweis: Auslesen erfolgt ausschließlich für Kunden mit Eigentumsnachweis oder schriftlicher Genehmigung des Rechteinhabers, zur Reparatur, Ersatzteilversorgung, Kompatibilitätsentwicklung oder Fehleranalyse. Keine Herstellung von Fälschungen, keine Umgehung von Lizenz- oder Zugriffsschutz.

    Machbarkeit prüfen

    Sie haben einen GD32F303CCT6 oder planen eine Ersatzbeschaffung? Nennen Sie uns die Typenbezeichnung und schicken Sie ein Foto – wir melden uns mit einer unverbindlichen Einschätzung zu Schutzstatus, Aufwand und Dauer.

    → Machbarkeitsanfrage stellen (Link zum Kontaktformular / Kontaktseite)

    Verwandte Beiträge

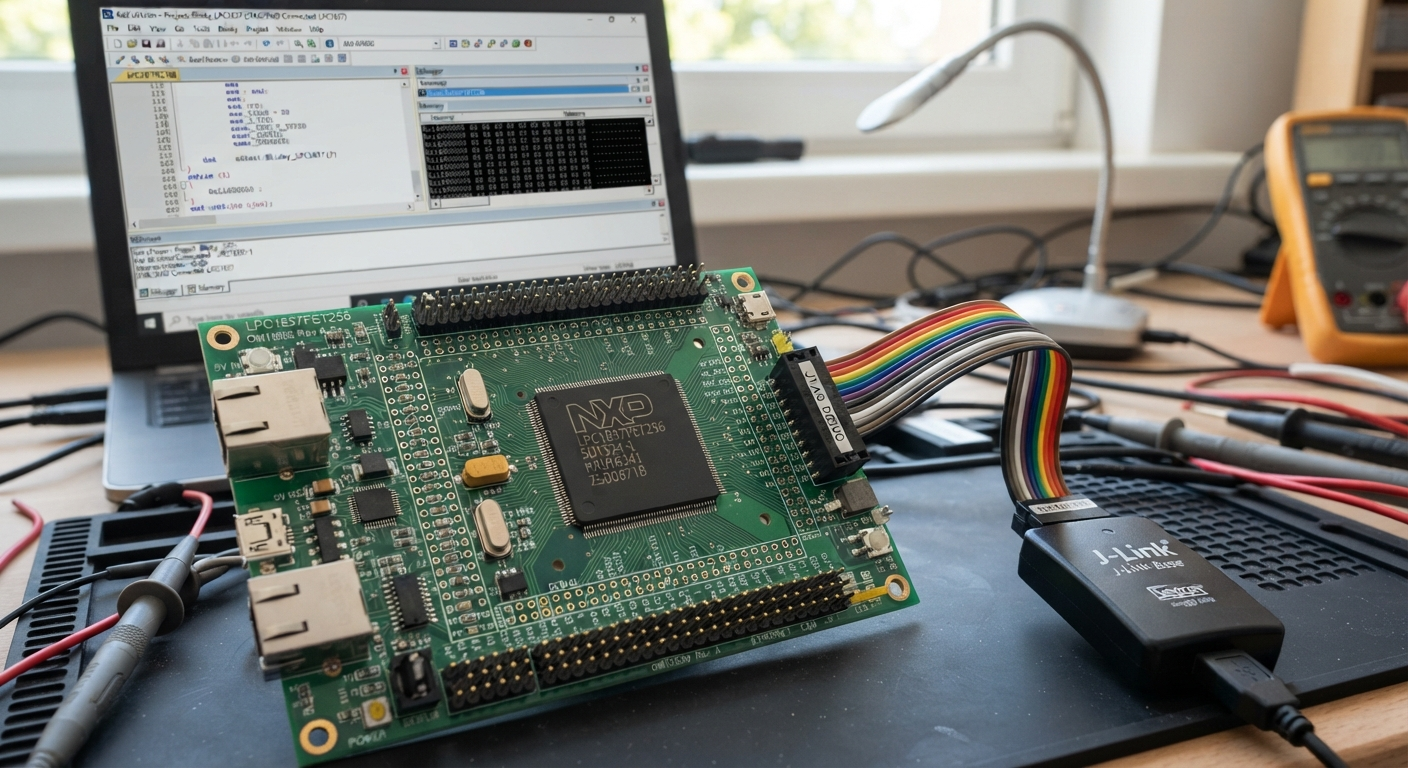
  • LPC1837FET256: 1 MB Flash aus dem LBGA256 auslesen

    LPC1837FET256: 1 MB Flash aus dem LBGA256 auslesen

    Der LPC1837FET256 gehört zur LPC18xx-Familie von NXP: ein Cortex-M3-Kern mit 180 MHz, 1 MB Programm-Flash und 136 KB SRAM im LBGA256-Gehäuse. Bausteine dieser Klasse verbaut man dort, wo viel Code und Rechenleistung auf engem Raum gebraucht werden – in Industriesteuerungen, Kommunikationsmodulen und komplexen eingebetteten Systemen.

    Wenn die Firmware eines solchen Bausteins verloren geht, wird der Chip selbst zur Quelle. Wir lesen den LPC1837FET256 aus geschützten Bausteinen aus und übergeben eine verifizierte Image-Datei.

    Architektur und Peripherie

    Der Cortex-M3 im LPC1837FET256 taktet mit 180 MHz und greift auf 1 MB Flash sowie 136 KB SRAM zu. Das LBGA256-Gehäuse mit seinen 256 Anschlussflächen bringt eine Vielzahl von Schnittstellen mit: USB, Ethernet, UART, SPI, I²C und CAN – typisch für eine Steuerungsplattform, die mehrere Protokolle gleichzeitig bedient.

    Für das Auslesen ist vor allem die Speichergröße entscheidend. 1 MB Flash bedeutet eine entsprechend große Datenmenge, die über mehrere Lesevorgänge zusammengetragen und an den echten Adressen wieder zusammengefügt werden muss.

    Der CRP-Leseschutz bei NXP

    NXP schützt die LPC18xx-Familie über die Code Read Protection (CRP). Der Schutzzustand steht als Kennwert im Flash-Speicher und wirkt auf alle Zugriffswege – JTAG/SWD und den seriellen ISP-Bootloader gleichermaßen:

    Stufe Muster Was zusätzlich gesperrt ist
    CRP1 0x12345678 JTAG-Zugriff gesperrt; ISP-Kommando „Read Memory” gesperrt; Sektor 0 bleibt vor Löschung geschützt, Teillöschungen sind möglich
    CRP2 0x87654321 zusätzlich „Write to RAM” und „Copy RAM to Flash” gesperrt; nur noch vollständiges Löschen erlaubt
    CRP3 0x43218765 zusätzlich ISP-Einstieg über P2_7 auf LOW gesperrt, sofern gültiger Benutzercode in Sektor 0 liegt
    NO_ISP 0x4E697370 ISP-Anforderung über den P2_7-Pin gesperrt

    Der Punkt, der in der Praxis über Erfolg oder Misserfolg entscheidet: Alle CRP-Stufen untersagen das Auslesen des Flash-Inhalts. Der Unterschied liegt nicht darin, ob eine Stufe den Code preisgibt, sondern darin, wieviel Schreib- und Löschzugriff der Entwickler selbst noch hat. Wer den Rückweg auf den Originalbaustein braucht – etwa um eine Teilprogrammierung vorzunehmen – muss deshalb prüfen, welche Stufe gesetzt ist und welche Rechte damit erhalten bleiben.

    Der IAP-Code im Flash bleibt von der CRP unberührt: Die In-Code-Programmierung funktioniert auch unter CRP1 bis CRP3 weiter, nur der Zugriff von außen über Debugger oder Bootloader ist eingeschränkt.

    Welche Stufe im konkreten LPC1837FET256 aktiv ist, prüfen wir in der Machbarkeitsphase. Die CRP-Stufe wird im Übergabebericht dokumentiert, damit der Schutz bei Bedarf auf einem Ersatzbaustein wiederhergestellt werden kann.

    Speicheraufbau

    Im LPC1837FET256 sind zu unterscheiden:

    • 1 MB On-Chip-Flash für das Programm
    • 136 KB SRAM für Laufzeitdaten
    • Konfigurations- und Option-Bereiche, die den CRP-Zustand und die Boot-Konfiguration enthalten

    Diese Bereiche werden getrennt gelesen und getrennt archiviert. Würde man sie vermischen, ginge die Information über den Schutzstatus verloren – und die Datei ließe sich nicht zuverlässig auf einen Ersatzchip übertragen.

    Ablauf auf dem Prüfplatz

    1. Gehäuse und Pin-Belegung gegen das NXP-Datenblatt prüfen (LBGA256, 1,8 V bzw. 3,3 V je nach Konfiguration).
    1. CRP-Status auslesen und die Schutzstufe klassifizieren.
    1. Flash in Blöcken lesen, SRAM-Schnappschuss aufnehmen, solange die Platine bestromt ist.
    1. Alle Blöcke an den echten Adressen zu einer Intel-HEX-Datei zusammenführen.
    1. Zweiten Lesedurchlauf zur Prüfsummenkontrolle durchführen.
    1. Dateien nach Auftragsnummer benennen, nicht allein nach der Chip-Markierung.

    LBGA-Gehäuse erfordern Sorgfalt: Die Anschlussflächen liegen unter dem Baustein, und die Platine lässt sich nicht einfach kontaktieren. Wir arbeiten je nach Zustand des Boards entweder auf der bestückten Platine oder mit einem ausgelöteten Baustein.

    Was Sie erhalten

    • Eine Intel-HEX-Datei mit dem gesamten 1-MB-Inhalt an den originalen Adressen
    • Separate Binärdateien je Speicherbereich
    • Einen Bericht mit CRP-Stufe, Speichergröße und Hinweisen zur Wiederherstellung auf einem Ersatz-LBGA256

    Rechtlicher Hinweis: Auslesen erfolgt ausschließlich für Kunden mit Eigentumsnachweis oder schriftlicher Genehmigung des Rechteinhabers, zur Reparatur, Ersatzteilversorgung, Kompatibilitätsentwicklung oder Fehleranalyse. Keine Herstellung von Fälschungen, keine Umgehung von Lizenz- oder Zugriffsschutz.

    Machbarkeit prüfen

    Sie haben einen LPC1837FET256 oder einen anderen Baustein der LPC18xx-Reihe? Nennen Sie uns die Typenbezeichnung und schicken Sie ein Foto von Chip und Platine – wir melden uns mit einer unverbindlichen Einschätzung zu CRP-Stufe, Aufwand und Dauer.

    → Machbarkeitsanfrage stellen (Link zum Kontaktformular / Kontaktseite)
    Verwandte Beiträge

  • R5F524TAADFF: Firmware auslesen des Renesas RX24T im LQFP80

    R5F524TAADFF: Firmware auslesen des Renesas RX24T im LQFP80

    Der R5F524TAADFF gehört zur RX24T-Familie von Renesas: ein RXv2-32-Bit-CISC-Kern mit 80 MHz bei 5 V, 256 KB Code-Speicher und 16 KB Arbeitsspeicher im LQFP80-Gehäuse. Eingesetzt wird er dort, wo Motoren geregelt werden – in Antrieben, Pumpen und Maschinensteuerungen. Genau in diesen Anlagen wird der Baustein oft dann zum Engpass, wenn die Originalfirmware nicht mehr verfügbar ist.

    Wir lesen die Firmware aus geschützten R5F524TAADFF-Bausteinen aus und übergeben eine verifizierte Image-Datei mit zugehörigem Bericht.

    Peripherie: ausgelegt für Antriebe

    Der RX24T-Kern im R5F524TAADFF bringt alles mit, was eine Motorsteuerung braucht: MTU3-Komplementär-PWM, eine GPT-Einheit, vier Komparatoren und vier Operationsverstärker, die als PGA geschaltet werden können, sowie einen 12-Bit-A/D-Wandler mit 22 Kanälen in drei Einheiten und rund 1,0 µs Wandlungszeit je Kanal. Dazu kommen ein 8-Bit-D/A-Wandler mit zwei Kanälen und 58 I/O-Pins. Was den R5F524TAADFF von anderen Bausteinen der Familie unterscheidet, ist genau diese Kombination aus PWM, Timern und schneller Analogwandlung.

    Für das Auslesen ist das von Bedeutung: Wer die Firmware auf einen Ersatzchip übertragen will, muss die Takt- und Versorgungskonfiguration korrekt wiederherstellen. Ein falsch gesetzter PLL lässt den Baustein nicht starten – die gelesenen Daten wären dann zwar vorhanden, aber nicht lauffähig.

    Wo der Leseschutz sitzt

    Der R5F524TAADFF schützt seinen Code über einen ID-Code im Option-Bereich (Option Setting Memory). Diesen Wert vergleicht der Baustein bei jedem Verbindungsversuch über die Hintergrund-Debug-Schnittstelle mit dem, den der Debugger anbietet. Nur bei Übereinstimmung wird der Zugriff freigegeben.

    Diese Schutzart ist typisch für Renesas-Bausteine und unterscheidet sich von den Lock-Bits bei AVR/PIC oder den RDP-Levels bei STM32. Wir kennen die Schutzlogik der RX24T-Reihe und prüfen vorab, welcher ID-Status im konkreten Baustein gesetzt ist. Der Schutzstatus wird im Übergabebericht dokumentiert, damit er auf Wunsch wiederhergestellt werden kann.

    Speicheraufbau

    Im R5F524TAADFF teilen sich drei Speicherarten den Baustein:

    • 256 KB Code-Array für das Programm
    • 8 KB Daten-Flash für EEPROM-Emulation
    • 16 KB Arbeitsspeicher (RAM) für Laufzeitdaten

    Diese Trennung ist beim Auslesen wichtig. Wer Code-Array und Arbeitsspeicher vermischt, verliert die Information darüber, in welchem Zustand sich der Leseschutz befindet. Wir lesen die Bereiche getrennt aus und archivieren sie getrennt – der Kunde erhält eine Intel-HEX-Datei, die alle Bereiche an den echten Adressen zusammenführt, sowie separate Binärdateien je Region.

    Ablauf auf dem Prüfplatz

    1. Versorgungsspannung und Pin-Belegung gegen das Datenblatt prüfen (LQFP80, Versorgungspins VCC/AVCC, Massepins VSS/AVSS).
    1. Code-Array, Daten-Flash und Option-Speicher in dieser Reihenfolge lesen.
    1. RAM-Schnappschuss aufnehmen, solange die Platine noch bestromt ist – serielle Leitungen werden vor dem Abschalten verfolgt.
    1. Zweiten Lesedurchlauf zur Prüfsummenkontrolle durchführen.
    1. Dateien nach Auftragsnummer benennen, nicht allein nach der Chip-Markierung.

    Ein R5F524TAADFF, der kühl und in ESD-Schutz verpackt angeliefert wird, lässt sich zuverlässiger lesen als ein Baustein, der warm und unter Spannung transportiert wurde. Wir bitten daher um antistatische Verpackung.

    Was Sie erhalten

    • Eine Intel-HEX-Datei mit allen Bereichen an den originalen Adressen
    • Separate Binärdateien für Code-Array und Daten-Flash
    • Einen Bericht mit ID-Status, Daten-Flash-Zählwerten und Hinweisen zum Wiederaufspielen auf einen Ersatz-LQFP80

    Rechtlicher Hinweis: Auslesen erfolgt ausschließlich für Kunden mit Eigentumsnachweis oder schriftlicher Genehmigung des Rechteinhabers, zur Reparatur, Ersatzteilversorgung, Kompatibilitätsentwicklung oder Fehleranalyse. Keine Herstellung von Fälschungen, keine Umgehung von Lizenz- oder Zugriffsschutz.

    Machbarkeit prüfen

    Sie haben einen R5F524TAADFF oder einen anderen Baustein der RX24T-Reihe? Nennen Sie uns die Typenbezeichnung und schicken Sie ein Foto – wir melden uns mit einer unverbindlichen Einschätzung zu Leseschutz, Aufwand und Dauer.

    → Machbarkeitsanfrage stellen (Link zum Kontaktformular / Kontaktseite)
    Verwandte Beiträge

  • Stillgelegte Anlagen am Laufen halten: MCU-Firmware als Ersatzteil

    Stillgelegte Anlagen am Laufen halten: MCU-Firmware als Ersatzteil

    Für industrielle Anlagen ist das bekannteste Ablaufdatum kein Datum auf dem Schild – es ist die Nachricht des Herstellers, dass ein Baustein „not recommended for new designs” oder schlicht „nicht mehr lieferbar” ist. Was folgt, kennt jede Instandhaltungsabteilung: Die Platine lässt sich nicht mehr beschaffen, der Lieferant existiert nicht mehr, und die Steuerung in der Anlage ist an einen Mikrocontroller gebunden, den es auf dem Markt nicht mehr gibt.

    In solchen Fällen wird die Firmware im Chip selbst zum Ersatzteil. Wer sie sichert, kann die Anlage weiterbetreiben, eine Nachfertigung beauftragen oder auf einen Nachfolger umstellen.

    Warum ausgelaufene Bauteile zum Stillstand führen

    Ein Baustein wird aus dem Sortiment genommen, weil der Hersteller die Produktion einstellt – nicht weil die Anlage, in der er steckt, veraltet wäre. Besonders betroffen sind:

    • Steuerungen von SPS und Motorantrieben, oft mit Renesas-, NXP- oder alten Atmel-Chips
    • Messerfassen, Prüfstände und Laborgeräte, bei denen die Firmware über Jahrzehnte gewachsen ist
    • Anlagen im Maschinenbau (Mittelstand), die noch auf 8-Bit- oder frühen 32-Bit-Controllern laufen
    • Medizin- und Messtechnik, wo Zulassungen eine Umstellung auf neue Hardware erschweren

    Das gemeinsame Problem: Der Ersatzchip ist womöglich pin-kompatibel – aber er ist leer. Ohne die ursprüngliche Firmware lässt er sich nicht in Betrieb nehmen.

    Drei Wege, die nicht funktionieren

    Bevor Kunden zu uns kommen, haben viele bereits einiges versucht. Die üblichen Sackgassen:

    „Wir finden die Datei auf irgendeinem alten Rechner.” Nach Serverumzügen, Mitarbeiterwechsel und Festplattenausfällen ist die .hex-Datei oft unwiederbringlich weg – während der Chip in der Anlage noch einwandfrei funktioniert.

    „Wir programmieren einfach neu.” Ohne die alte Firmware fehlt die Vorlage für das, was die Anlage jahrelang genau so gemacht hat. Eine Neuentwicklung ist zeitintensiv und ändert das Verhalten der Maschine.

    „Wir kaufen gebrauchte Chips.” Auf dem Gebrauchtmarkt sind Bausteine unbekannter Herkunft, unklarer Schutzstufe und ungewisser Lebensdauer – ein Risiko für die Betriebssicherheit.

    Der pragmatische Weg: Firmware sichern

    Die Firmware aus dem noch funktionierenden Originalchip zu lesen ist meist der schnellste und sicherste Weg. Der Ablauf ist unspektakulär:

    1. Typ und Schutzstufe klären. Anhand der Typenbezeichnung und eines Fotos sagen wir, ob und wie der Chip ausgelesen werden kann.
    1. Chip oder Platine einsenden. Wir lesen auch noch eingelötete Bausteine aus, wenn eine Demontage riskant wäre.
    1. Firmware und Konfiguration sichern. Neben dem Programm sichern wir Daten-Flash, Option-Bytes und – soweit vorhanden – den Inhalt externer Speicher auf derselben Platine.
    1. Verifizieren und dokumentieren. Prüfsummen und ein zweiter Lesedurchlauf stellen sicher, dass die Datei vollständig ist. Ein Bericht dokumentiert Speichergröße und Schutzstatus.
    1. Ersatz beschaffen und übertragen. Mit der Datei kann ein baugleicher oder pin-kompatibler Nachfolger programmiert werden – oder ein Dienstleister fertigt die Platine neu an.

    Rechtlicher Hinweis: Wir lesen ausschließlich Chips aus, an denen Sie Eigentum oder eine schriftliche Genehmigung des Rechteinhabers nachweisen können. Unsere Leistung dient der Reparatur, Instandhaltung, Ersatzteilversorgung und Kompatibilitätsentwicklung. Eine Verwendung zur Herstellung von Fälschungen oder zur Umgehung von Lizenz- und Zugriffsschutz ist ausgeschlossen.

    Wann Sie frühzeitig handeln sollten

    Der beste Zeitpunkt, Firmware zu sichern, ist der, an dem die Anlage noch läuft. Wenn ein Chip bereits ausgefallen ist, ist die Quelle verloren. Wir empfehlen Kunden mit entsprechenden Bauteilen, eine Firmware-Sicherung auf Vorrat zu beauftragen – insbesondere bei Anlagen, die über Jahre betrieben werden sollen und bei denen Ersatzteile knapp werden.

    Das gilt auch für Nachfertigungen: Wer die Firmware als verifizierte Datei in der Hand hat, kann einen Lieferanten wechseln, ohne das Geräteverhalten zu verändern.

    Ein Praxisbeispiel

    Eine Anlage aus den frühen 2000er-Jahren, Steuerung mit einem Renesas RX24T, 5-V-Motoransteuerung. Der Hersteller des Geräts gibt es nicht mehr, der Chip ist noch verbaut und funktioniert – aber es gibt keine Sicherungskopie. Die Firmware wurde aus dem Original gelesen, auf LQFP48 geprüft und als Intel-HEX übergeben. Die Anlage läuft seit der Reparatur unverändert weiter. Details zum Baustein finden Sie im Beitrag R5F524TAADFF: Firmware auslesen des Renesas RX24T im LQFP48.

    Nächster Schritt

    Sie haben eine stillgelegte Anlage, einen ausgelaufenen Baustein oder nur eine Typenbezeichnung? Schicken Sie uns die Unterlagen – wir prüfen Machbarkeit und Aufwand und melden uns mit einer unverbindlichen Einschätzung.

    → Machbarkeitsanfrage stellen (Link zum Kontaktformular / Kontaktseite)
    Verwandte Beiträge

  • Mikrocontroller auslesen: Wenn die Firmware der einzige Ersatz ist

    Mikrocontroller auslesen: Wenn die Firmware der einzige Ersatz ist

    Ein Mikrocontroller verliert sein Programm nicht einfach so. Und doch steht in vielen Betrieben genau das eines Tages fest: Die Anlage läuft, der Chip ist verbaut – aber der Sourcecode ist nicht mehr auffindbar, der ursprüngliche Programmierer ist nicht mehr im Haus, und der Baustein ist inzwischen vom Hersteller eingestellt. In dieser Situation ist Mikrocontroller auslesen oft der einzige Weg, ein Gerät am Leben zu halten.

    Wir lesen Firmware aus geschützten MCUs – von der alten 8051 bis zum aktuellen Cortex-M – und geben Ihnen daraus eine verifizierte Programmdatei zurück. Dieser Artikel erklärt, wann das sinnvoll ist, welche Hürden die Auslesesperre darstellt und wie wir dabei vorgehen.

    Wann Firmware auslesen sinnvoll ist

    Die meisten Anfragen kommen nicht aus Neugier, sondern aus einem konkreten Problem. Die häufigsten Fälle:

    • Ersatzteilversorgung bei ausgelaufenen Bauteilen. Ein Baustein wird vom Hersteller eingestellt (End-of-Life), und es gibt keinen programmierten Ersatz mehr. Die Firmware aus dem Originalchip ist dann die einzige Vorlage für einen neuen.
    • Sourcecode nach einem Serverausfall oder Mitarbeiterwechsel. In der Entwicklung wurde jahrelang direkt auf dem Chip gearbeitet. Was im Labor fehlt, steckt noch im Baustein.
    • Instandsetzung wertvoller Anlagen. Eine Maschine, deren Ersatzteile nicht mehr lieferbar sind, lässt sich über die ausgelesene Firmware weiterbetreiben oder auf einen Nachfolger umstellen.
    • Qualitätsprüfung und Kopierschutz-Analyse. Sie wollen prüfen, ob ein Auftragnehmer die richtige Firmware auf Ihre Chips aufgebracht hat – oder ob ein Fremdprodukt Ihre Rechte verletzt.
    • Design-Migration. Ein pin-kompatibler Nachfolger soll die alte Firmware übernehmen. Dafür muss die alte zuerst gelesen werden.

    Rechtlicher Hinweis: Wir arbeiten ausschließlich für Kunden, die Eigentümer der Hardware sind oder eine schriftliche Genehmigung des Rechteinhabers vorlegen können. Die Leistung dient der Reparatur, Ersatzteilversorgung, Kompatibilitätsentwicklung, Fehleranalyse und Archivierung. Wir stellen keine Produktfälschungen her, umgehen keine Lizenz- oder DRM-Sperren und greifen keine fremden Schutzrechte an.

    Was die Auslesesperre erschwert

    Fast jeder moderne Mikrocontroller schützt seinen Flash-Speicher. Die üblichen Mechanismen:

    • Lock-Bits / Auslesesperre: Konfigurationsbits, die den Debug-Zugriff blockieren. Bei AVR und PIC heißen sie Lock-Bits, bei Renesas ein ID-Code im Option-Bereich, bei NXP CRP-Levels, bei STM32 die Read-Out Protection (RDP).
    • Debug-Interface gesperrt: SWD, JTAG oder UART-Bootloader sind deaktiviert oder passwortgeschützt.
    • Verschlüsselte Option-Bytes: Selbst wenn der Speicher gelesen wird, sind Teile davon verschlüsselt.
    • Physische Maßnahmen: Bei hohen Schutzstufen ist ein rein softwaregestütztes Auslesen nicht mehr möglich.

    Entscheidend ist die Schutzstufe. Ein älterer PIC mit einem einzelnen Lock-Bit ist in Stunden gelesen; ein STM32 mit RDP Level 2 gilt nach aktuellem Stand als nicht mehr auslesbar. Wir prüfen die Schutzstufe vor jedem Auftrag und sagen Ihnen ehrlich, ob eine Wiederherstellung realistisch ist – eine Machbarkeitsprüfung ist bei uns unverbindlich.

    Unsere Vorgehensweise

    1. Machbarkeitsprüfung. Sie nennen uns die Typenbezeichnung (z. B. R5F524TAADFF, LPC1837FET256, GD32F303CCT6) und schicken ein Foto des Bausteins und der Platine. Wir melden uns mit einer Einschätzung zu Schutzstufe, Aufwand und Kosten.
    1. Autorisierung und NDA. Sie weisen das Eigentum oder eine Genehmigung nach, wir unterzeichnen eine gegenseitige Geheimhaltungsvereinbarung. Ihre Firmware verlässt unsere Kontrolle nicht ohne Ihre Zustimmung.
    1. Auslesen. Wir beginnen immer mit nicht-invasiven Verfahren über das Debug-Interface. Erst wenn diese scheitern, steigen wir – nach Ihrer Freigabe – auf halbinvasive Verfahren wie Decapsulierung und Mikrosonde um.
    1. Verifikation. Die gelesenen Daten werden per Prüfsumme gegen einen zweiten Lesedurchlauf geprüft und, wenn möglich, auf einem baugleichen Chip auf Funktionsfähigkeit getestet.
    1. Übergabe. Sie erhalten eine Intel-HEX- und/oder Binärdatei, die auf den korrekten Adressen liegt, plus einen kurzen Bericht zu Speichergröße, Schutzstatus und wiederhergestellten Konfigurationsbytes. Die Originale werden versiegelt zurückgeschickt.

    Was Sie bekommen – und was nicht

    Sie bekommen eine Datei, die Sie in einen Ersatzchip oder einen Nachfolgetyp übertragen können, mit einem Nachweis, dass sie vollständig und konsistent ist. Sie bekommen keinen Sourcecode in einer Hochsprache: Aus 256 KB Flash wird eine Binärdatei, kein C-Programm. Für eine nachträgliche Decompilierung gibt es eigene, separate Leistungen – sprechen Sie uns darauf an.

    Häufige Fragen

    Wie lange dauert das Auslesen? Für gängige Familien in der Regel 5 bis 10 Werktage nach Eingang des Chips. Komplexe Schutzstufen können länger dauern; wir nennen Ihnen den Zeitraum vorab.

    Bleibt der Chip funktionsfähig? Bei nicht-invasiven Verfahren in der Regel ja. Bei halbinvasiven Eingriffen wird das Gehäuse geöffnet – der Chip ist danach nicht mehr im Originalzustand. Wir weisen Sie vorab auf dieses Risiko hin.

    Was, wenn das Auslesen scheitert? Sie zahlen nichts, wenn wir vorab erklärt haben, dass eine Wiederherstellung nicht möglich ist. Bei neuen, unvorhersehbaren Hürden sprechen wir Sie an, bevor weitere Kosten entstehen.

    Sprechen wir über Ihren Chip

    Sie haben eine Typenbezeichnung, ein Foto oder eine konkrete Fragestellung? Schicken Sie uns die Unterlagen – wir prüfen die Machbarkeit und melden uns mit einer Einschätzung. Vertraulich, unverbindlich und ohne dass Sie dafür etwas installieren oder registrieren müssen.

    → Machbarkeitsanfrage stellen (Link zum Kontaktformular / Kontaktseite)
    Verwandte Beiträge

  • Lock-Bits und Auslesesperre: Wie Leseschutz bei MCUs funktioniert

    Kaum ein Begriff wird in der Embedded-Welt so oft verwendet und so selten erklärt wie die Auslesesperre. Wer einen Mikrocontroller programmiert, setzt am Ende ein paar Bits – und der Chip gilt als „geschützt”. Was das technisch bedeutet, welche Schutzstufen es gibt und was man aus einer gesperrten Firmware machen kann, ist jedoch weniger offensichtlich.

    Dieser Leitfaden erklärt die Mechanismen hinter Lock-Bits, CRP und Read-Out Protection – und zeigt, warum die Schutzstufe darüber entscheidet, ob Firmware wiederhergestellt werden kann.

    Was die Auslesesperre schützt – und was nicht

    Zunächst eine wichtige Unterscheidung: Die Auslesesperre schützt den Inhalt des Flash-Speichers vor dem Auslesen über die üblichen Schnittstellen. Sie ist also in erster Linie ein Schutz gegen das Kopieren des Programms.

    Sie schützt nicht automatisch gegen:

    • physischen Zugriff auf den Chip (Decapsulierung, Mikrosonde),
    • Fehlerinjektion über Spannung oder Takt (Glitching),
    • das Auslesen von Daten, die der Chip über seine Schnittstellen selbst ausgibt.

    Wer die Schutzmechanismen versteht, versteht auch, warum es „unknackbare” Chips zwar gibt – aber bei weitem nicht so viele, wie oft angenommen wird.

    Die vier verbreiteten Schutzmechanismen

    1. Lock-Bits (AVR, PIC, 8051)

    Die einfachste Form. Ein oder mehrere Bits werden im Konfigurationsbereich gesetzt und blockieren das Auslesen über den Programmer. Bei älteren AVR- und PIC-Bausteinen reicht oft schon ein einzelnes Bit. Diese Schutzstufe gilt heute als schwach – die Methoden zu ihrer Umgehung sind gut dokumentiert.

    2. ID-Code im Option-Bereich (Renesas)

    Renesas-Bausteine wie die RX24T-Familie nutzen einen ID-Code, der bei jeder Verbindung über die Debug-Schnittstelle mit dem vom Debugger angebotenen Wert verglichen wird. Nur bei Übereinstimmung wird Zugriff gewährt. Der Schutz ist also an einen konkreten Code gebunden, nicht nur an ein gesetztes Bit.

    3. Code Read Protection / CRP (NXP)

    NXP staffelt den Schutz in drei Level. CRP1 schränkt den Debug-Zugriff ein, CRP2 blockiert zusätzlich das Bootloader-Menü, CRP3 macht den Flash-Inhalt über Standardschnittstellen unzugänglich. Entscheidend ist: CRP ist ein konfigurierbarer Wert im Flash – er kann je nach Baustein und Zustand unterschiedlich wirken.

    4. Read-Out Protection / RDP (STM32)

    STM32-Bausteine von STMicroelectronics kennen drei RDP-Level. Level 0 bedeutet kein Schutz, Level 1 schützt den Flash, lässt sich aber durch ein Löschen des Flash wieder zurücksetzen – was den Inhalt natürlich zerstört. Level 2 ist der hart gesicherte Modus, der nach aktuellem Stand der Technik als nicht rücksetzbar und nicht auslesbar gilt.

    Merksatz: Nicht alle Schutzstufen sind gleich. Ein Lock-Bit auf einem alten 8051 und RDP Level 2 auf einem STM32 sind zwei völlig unterschiedliche Gegner.

    Wie wir die Schutzstufe einschätzen

    Vor jedem Auftrag klassifizieren wir den Baustein in eine von vier Kategorien:

    Stufe Beispiele Wahrscheinlichkeit der Wiederherstellung
    Schwach EEPROM, alte OTP-Bausteine, einfache 8051-Klone sehr hoch
    Einzelsicherung PIC16/18, ATmega mit Lock-Bits, LPC mit CRP1 hoch
    Mehrstufig STM32 mit RDP1, Renesas RH850, Infineon XMC mittel
    Gehärtet STM32 RDP2, SoCs mit Secure Boot gering bis unmöglich

    Diese Einordnung ist eine Einschätzung, keine Garantie. Sie hängt von der konkreten Silizium-Revision, der Schutzkonfiguration und dem Zustand des Bausteins ab. Wir nennen sie Ihnen, bevor Kosten entstehen.

    Was passiert nach dem Auslesen?

    Die ausgelesenen Daten sind zunächst eine rohe Binärdatei. Für eine Wiederverwendung müssen drei Dinge stimmen:

    1. Die Adressen müssen echt sein. Manche Werkzeuge erzeugen ein „verschobenes” Abbild. Wir lesen an den originalen Adressen, damit die Datei auf einen Ersatzchip passt.
    1. Die Bereiche müssen getrennt bleiben. Code-Flash, Daten-Flash und Konfigurationsbytes gehören auseinander. Wer sie vermischt, verliert den Schutzstatus.
    1. Die Konfiguration muss mitkommen. PLL-Einstellungen, Taktquellen und Boot-Konfiguration entscheiden darüber, ob der Ersatzchip überhaupt startet.

    Deshalb liefern wir neben der Intel-HEX-Datei einen Bericht, der Schutzstatus, Speichergröße und Konfigurationsbytes dokumentiert.

    Warum das für Instandhaltung und Ersatzbeschaffung wichtig ist

    Für die meisten unserer Kunden ist die Schutzstufe kein theoretisches Thema. Sie haben eine Anlage, einen Chip und kein Backup. Die Frage lautet nicht „Wie sicher ist der Schutz?”, sondern „Kriege ich die Firmware zurück, damit die Maschine weiterläuft?”

    Die ehrliche Antwort beginnt mit der Schutzstufe. Wer sie kennt, kann entscheiden – und vermeidet Zeit- und Geldverlust durch aussichtslose Versuche.

    Rechtlicher Hinweis: Auslesen erfolgt ausschließlich für Kunden mit Eigentumsnachweis oder schriftlicher Genehmigung des Rechteinhabers, zur Reparatur, Ersatzteilversorgung, Kompatibilitätsentwicklung oder Fehleranalyse. Keine Herstellung von Fälschungen, keine Umgehung von Lizenz- oder Zugriffsschutz.

    Schutzstufe unklar? Wir prüfen sie.

    Nennen Sie uns die Typenbezeichnung und schicken Sie ein Foto des Bausteins. Wir ordnen die Schutzstufe ein und sagen Ihnen, ob eine Wiederherstellung realistisch ist – unverbindlich und vor jeder Kostenberechnung.

    → Machbarkeitsanfrage stellen (Link zum Kontaktformular / Kontaktseite)

    Verwandte Beiträge