Kaum ein Begriff wird in der Embedded-Welt so oft verwendet und so selten erklärt wie die Auslesesperre. Wer einen Mikrocontroller programmiert, setzt am Ende ein paar Bits – und der Chip gilt als „geschützt”. Was das technisch bedeutet, welche Schutzstufen es gibt und was man aus einer gesperrten Firmware machen kann, ist jedoch weniger offensichtlich.
Dieser Leitfaden erklärt die Mechanismen hinter Lock-Bits, CRP und Read-Out Protection – und zeigt, warum die Schutzstufe darüber entscheidet, ob Firmware wiederhergestellt werden kann.
Was die Auslesesperre schützt – und was nicht
Zunächst eine wichtige Unterscheidung: Die Auslesesperre schützt den Inhalt des Flash-Speichers vor dem Auslesen über die üblichen Schnittstellen. Sie ist also in erster Linie ein Schutz gegen das Kopieren des Programms.
Sie schützt nicht automatisch gegen:
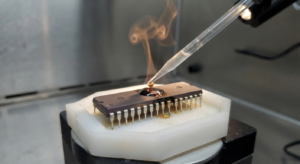
- physischen Zugriff auf den Chip (Decapsulierung, Mikrosonde),
- Fehlerinjektion über Spannung oder Takt (Glitching),
- das Auslesen von Daten, die der Chip über seine Schnittstellen selbst ausgibt.
Wer die Schutzmechanismen versteht, versteht auch, warum es „unknackbare” Chips zwar gibt – aber bei weitem nicht so viele, wie oft angenommen wird.
Die vier verbreiteten Schutzmechanismen
1. Lock-Bits (AVR, PIC, 8051)
Die einfachste Form. Ein oder mehrere Bits werden im Konfigurationsbereich gesetzt und blockieren das Auslesen über den Programmer. Bei älteren AVR- und PIC-Bausteinen reicht oft schon ein einzelnes Bit. Diese Schutzstufe gilt heute als schwach – die Methoden zu ihrer Umgehung sind gut dokumentiert.
2. ID-Code im Option-Bereich (Renesas)
Renesas-Bausteine wie die RX24T-Familie nutzen einen ID-Code, der bei jeder Verbindung über die Debug-Schnittstelle mit dem vom Debugger angebotenen Wert verglichen wird. Nur bei Übereinstimmung wird Zugriff gewährt. Der Schutz ist also an einen konkreten Code gebunden, nicht nur an ein gesetztes Bit.
3. Code Read Protection / CRP (NXP)
NXP staffelt den Schutz in drei Level. CRP1 schränkt den Debug-Zugriff ein, CRP2 blockiert zusätzlich das Bootloader-Menü, CRP3 macht den Flash-Inhalt über Standardschnittstellen unzugänglich. Entscheidend ist: CRP ist ein konfigurierbarer Wert im Flash – er kann je nach Baustein und Zustand unterschiedlich wirken.
4. Read-Out Protection / RDP (STM32)
STM32-Bausteine von STMicroelectronics kennen drei RDP-Level. Level 0 bedeutet kein Schutz, Level 1 schützt den Flash, lässt sich aber durch ein Löschen des Flash wieder zurücksetzen – was den Inhalt natürlich zerstört. Level 2 ist der hart gesicherte Modus, der nach aktuellem Stand der Technik als nicht rücksetzbar und nicht auslesbar gilt.
Merksatz: Nicht alle Schutzstufen sind gleich. Ein Lock-Bit auf einem alten 8051 und RDP Level 2 auf einem STM32 sind zwei völlig unterschiedliche Gegner.
Wie wir die Schutzstufe einschätzen
Vor jedem Auftrag klassifizieren wir den Baustein in eine von vier Kategorien:
| Stufe | Beispiele | Wahrscheinlichkeit der Wiederherstellung |
| Schwach | EEPROM, alte OTP-Bausteine, einfache 8051-Klone | sehr hoch |
| Einzelsicherung | PIC16/18, ATmega mit Lock-Bits, LPC mit CRP1 | hoch |
| Mehrstufig | STM32 mit RDP1, Renesas RH850, Infineon XMC | mittel |
| Gehärtet | STM32 RDP2, SoCs mit Secure Boot | gering bis unmöglich |
Diese Einordnung ist eine Einschätzung, keine Garantie. Sie hängt von der konkreten Silizium-Revision, der Schutzkonfiguration und dem Zustand des Bausteins ab. Wir nennen sie Ihnen, bevor Kosten entstehen.
Was passiert nach dem Auslesen?
Die ausgelesenen Daten sind zunächst eine rohe Binärdatei. Für eine Wiederverwendung müssen drei Dinge stimmen:
- Die Adressen müssen echt sein. Manche Werkzeuge erzeugen ein „verschobenes” Abbild. Wir lesen an den originalen Adressen, damit die Datei auf einen Ersatzchip passt.
- Die Bereiche müssen getrennt bleiben. Code-Flash, Daten-Flash und Konfigurationsbytes gehören auseinander. Wer sie vermischt, verliert den Schutzstatus.
- Die Konfiguration muss mitkommen. PLL-Einstellungen, Taktquellen und Boot-Konfiguration entscheiden darüber, ob der Ersatzchip überhaupt startet.
Deshalb liefern wir neben der Intel-HEX-Datei einen Bericht, der Schutzstatus, Speichergröße und Konfigurationsbytes dokumentiert.
Warum das für Instandhaltung und Ersatzbeschaffung wichtig ist
Für die meisten unserer Kunden ist die Schutzstufe kein theoretisches Thema. Sie haben eine Anlage, einen Chip und kein Backup. Die Frage lautet nicht „Wie sicher ist der Schutz?”, sondern „Kriege ich die Firmware zurück, damit die Maschine weiterläuft?”
Die ehrliche Antwort beginnt mit der Schutzstufe. Wer sie kennt, kann entscheiden – und vermeidet Zeit- und Geldverlust durch aussichtslose Versuche.
Rechtlicher Hinweis: Auslesen erfolgt ausschließlich für Kunden mit Eigentumsnachweis oder schriftlicher Genehmigung des Rechteinhabers, zur Reparatur, Ersatzteilversorgung, Kompatibilitätsentwicklung oder Fehleranalyse. Keine Herstellung von Fälschungen, keine Umgehung von Lizenz- oder Zugriffsschutz.
Schutzstufe unklar? Wir prüfen sie.
Nennen Sie uns die Typenbezeichnung und schicken Sie ein Foto des Bausteins. Wir ordnen die Schutzstufe ein und sagen Ihnen, ob eine Wiederherstellung realistisch ist – unverbindlich und vor jeder Kostenberechnung.
→ Machbarkeitsanfrage stellen (Link zum Kontaktformular / Kontaktseite)
Verwandte Beiträge
- Mikrocontroller auslesen: Wenn die Firmware der einzige Ersatz ist
- Firmware als Ersatzteil für stillgelegte Anlagen
- R5F524TAADFF: Firmware auslesen des Renesas RX24T